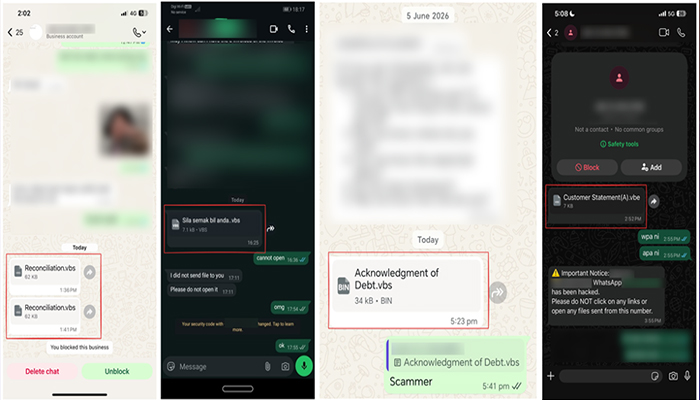
জনপ্রিয় মেসেজিং অ্যাপ হোয়াটসঅ্যাপের মাধ্যমে ম্যালওয়্যার ছড়িয়ে দেওয়ার একটি বড় ধরনের সাইবার হামলার তথ্য প্রকাশ করেছে গ্লোবাল সাইবার নিরাপত্তা প্রতিষ্ঠান ক্যাসপারস্কি। প্রতিষ্ঠানটির গ্লোবাল রিসার্চ অ্যান্ড অ্যানালাইসিস টিম (GReAT) জানিয়েছে, সাইবার অপরাধীরা হ্যাক হওয়া হোয়াটসঅ্যাপ অ্যাকাউন্ট ব্যবহার করে পরিচিত ব্যক্তিদের কাছে ক্ষতিকর ফাইল পাঠাচ্ছে।
গবেষণায় দেখা গেছে, এসব ফাইলকে ইনভয়েস, ব্যাংক স্টেটমেন্ট বা পেমেন্ট–সংক্রান্ত সাধারণ ব্যবসায়িক নথির মতো দেখানো হচ্ছে, যাতে ব্যবহারকারীরা সন্দেহ না করে ফাইলটি খুলে ফেলেন। পাশাপাশি বিভিন্ন ভাষায় ফাইলের নাম ব্যবহার করা হচ্ছে এবং ফাইলের ভেতরের তথ্য এমনভাবে সাজানো হচ্ছে, যাতে সেটি উইন্ডোজের বৈধ আপডেট ফাইল বলে মনে হয়।
ক্যাসপারস্কির গ্লোবাল রিসার্স অ্যান্ড অ্যানালাইসিস টিম (GReAT)-এর সিকিউরিটি গবেষক ফারিদ রাদজি বলেন, “এই হামলায় সাইবার অপরাধীরা হোয়াটসঅ্যাপে পরিচিত মানুষের প্রতি ব্যবহারকারীদের বিশ্বাস কাজে লাগাচ্ছে। হ্যাক হওয়া অ্যাকাউন্ট থেকে পাঠানো ক্ষতিকর ফাইলগুলো পরিচিত ব্যক্তির পাঠানো বলে মনে হওয়ায় অনেকেই সেগুলো খুলে ফেলেন। ইনভয়েস বা পেমেন্ট নোটিশের মতো সাধারণ ব্যবসায়িক নথির ছদ্মবেশে এসব ফাইল বিভিন্ন ভাষায় পাঠানো হচ্ছে, যাতে আরও বেশি মানুষকে লক্ষ্যবস্তু করা যায়। ফাইলটি খোলার সঙ্গে সঙ্গে ধাপে ধাপে ম্যালওয়্যার ইনস্টলের প্রক্রিয়া শুরু হয় এবং পরে ইন্টারনেট থেকে অতিরিক্ত ক্ষতিকর ফাইল ডাউনলোড করে চালু করা হয়।”
ক্যাসপারস্কির তথ্যমতে, ফাইলটি খোলার পর এটি কয়েকটি ধাপে কাজ করে। প্রথমে ডিভাইসে একটি নতুন ফোল্ডার তৈরি করা হয়। এরপর উইন্ডোজ স্ক্রিপ্ট হোস্টের মাধ্যমে অতিরিক্ত স্ক্রিপ্ট ডাউনলোড করা হয়। পরে একটি কমপ্রেসড ফাইল নামিয়ে রিমোট মনিটরিং ও ম্যানেজমেন্ট সফটওয়্যার ইনস্টল করা হয়, যার মাধ্যমে সাইবার অপরাধীরা দূর থেকে আক্রান্ত কম্পিউটারে প্রবেশ করতে এবং নিয়ন্ত্রণ নিতে পারে।
এ ধরনের হামলা থেকে নিরাপদ থাকতে ক্যাসপারস্কি পরামর্শ দিয়েছে, হোয়াটসঅ্যাপে পরিচিত কারও কাছ থেকেও অপ্রত্যাশিত কোনো ফাইল এলে তা যাচাই না করে খুলবেন না, কারণ হ্যাক হওয়া অ্যাকাউন্ট থেকেও এমন ফাইল পাঠানো হতে পারে। বিশেষ করে .vbs, .vbe, .exe, .bat, .cmd, .js এবং .ps1 ধরনের স্ক্রিপ্ট বা এক্সিকিউটেবল ফাইল খোলার আগে অবশ্যই এর সত্যতা নিশ্চিত করতে হবে। পাশাপাশি কম্পিউটার ও মোবাইল ডিভাইসে নির্ভরযোগ্য ক্যাসপারস্কি প্রিমিয়াম সলিউশন ব্যবহার করারও পরামর্শ দিয়েছে প্রতিষ্ঠানটি।